Token导航 LogoToken导航

Agent Skill · 效率

bizyair-upload(商务航空上传)

bizyair-upload 用于补充效率相关能力,适合在 OpenClaw 中需要让 Agent 承接效率相关任务时使用。可结合来源仓库、安装命令和原始 README 继续核验具体用法。安装前建议确认权限范围、维护状态,以及是否会触发联网、命令执行或文件读写。

bizyair-upload 是效率类 Agent Skill,可用宿主为 OpenClaw,通过ClawHub获取,权限为接触敏感数据;许可证为 MIT-0,第三方扫描已通过,按安装量在效率类的 21,003 个 Skill 里排第 7,729。

总安装 7,809周安装 319GitHub Stars 公开资料未说明下载 2,526核验 2026-05-01

安装说明

本站只整理中文说明,不托管安装包,也不代用户安装。
GitHub
许可证
MIT-0
版本
1.0.0

安装方式

通过对话安装

复制提示词发给支持本地命令或 Skills 的 AI 助手,先确认命令和权限,再让它执行。

请帮我安装这个 Agent Skill:bizyair-upload(商务航空上传)
来源仓库:https://github.com/bozoyan/bizyair-upload
安装命令:
openclaw skills install bizyair-upload
安装前请先检查当前环境是否支持对应 CLI,并向我确认将要执行的命令、安装目录、联网范围和文件读写权限;确认后再执行。

命令行安装

复制命令到本机终端执行。该命令会通过 OpenClaw 从第三方来源获取 Skill;本站只展示命令,不托管安装包,也不自动执行。

ClawHubOpenClaw
openclaw skills install bizyair-upload

这个 Skill 是做什么的

效率类 Skill 把重复的整理、汇总、转换工作交给助手完成,减少手工复制粘贴。

上传本地图片、音频或视频到 BizyAir 服务器,获取可访问的 URL。适合在 OpenClaw 中需要让 Agent 承接效率相关任务,如资源托管时使用。支持快速上传和 URL 生成,便于后续在项目中引用外部素材。

安装命令:openclaw skills install bizyair-upload,需确认服务器可用性和存储配额。注意检查是否会触发网络请求或写入临时文件,确保仅在用户明确指令下操作。

上手步骤

4 步
  1. 1

    确认自己的宿主工具

    公开资料标注支持 OpenClaw;先确认自己用的是其中之一,再按对应工具的 Skills 目录放置。

  2. 2

    拿到安装命令

    可以直接复制的命令是 openclaw skills install bizyair-upload;命令里的占位符换成自己的路径或密钥再执行。

  3. 3

    安装后重启宿主

    命令执行完要完全退出宿主工具再打开,让新装的 Skill 被重新扫描到,否则列表里可能看不到。

  4. 4

    按最小权限试用

    它需要接触敏感数据,先在测试目录或测试账号里跑,确认没问题再放到正式项目。

常见问题

6 条

bizyair-upload 怎么安装?

在终端执行 openclaw skills install bizyair-upload。装完完全退出宿主工具再打开,让它重新扫描本地 Skill。

bizyair-upload 支持哪些 AI 工具?

公开资料标注支持 OpenClaw。其他工具只要能读取本地 Skill 目录,一般也能手动放进去,但要自己确认触发方式是否一致。

bizyair-upload 需要什么权限?

权限级别是接触敏感数据。该 Skill 可能接触密钥、Token、环境变量或敏感配置,应进入高风险复核队列,默认不自动发布。

bizyair-upload 是免费的吗?

来源标注的许可证是 MIT-0。本站不代收任何费用,也不托管安装包;能否商用、要不要署名,以许可证原文为准。

bizyair-upload 用的人多吗?

公开数据是累计安装 7,809 次,近一周安装 319 次,下载 2,526 次。这些数字来自第三方目录统计,只能当作热度参考,不代表质量或安全性。

bizyair-upload 安全吗?

第三方扫描结果为通过,但这只覆盖已知的静态检查项,不能替代自己读一遍源码和安装命令。

值得选的地方和要先想清楚的地方

值得选的地方

  • 专注 OpenClaw 一种宿主,触发方式和使用习惯不用来回切换。
  • 许可证明确为 MIT-0,商用和分发边界好判断。
  • 第三方扫描已通过,常见的高风险行为没有命中。

先想清楚的地方

  • 需要接触敏感数据,装到常用环境前要先评估影响面。
  • 第三方目录整理,版本更新和行为细节以来源仓库为准。

适不适合你

更适合

  • 已经在用 OpenClaw,想直接扩展它能力的人。
  • 需要处理效率类任务、又不想每次都手写提示词的人。
  • 需要许可证清楚、并且有第三方扫描结果的团队项目。

不太适合

  • 环境里有大量密钥、凭证,不方便给第三方 Skill 读取的人。
  • 需要厂商级技术支持和 SLA 的生产系统。

效率类 Skill 对比

6 个同类
Skill总安装GitHub 星权限许可证扫描
github

GitHub 代码协作 · OpenClaw

7,632,918545需要联网MIT-0通过
nano-pdf

Nano PDF 文档 · OpenClaw

4,249,476231需要联网MIT-0通过
auto-updater

自动更新程序 · OpenClaw

2,964,063386操作浏览器MIT-0通过
video-frames

视频帧 · OpenClaw

2,621,304112需要联网MIT-0通过
gemini

Gemini 助手 · OpenClaw

2,547,39648需要联网MIT-0有提醒
bizyair-upload

商务航空上传 · 本页

7,809—接触敏感数据MIT-0通过

按安装量取同分类前几名;数字来自第三方目录统计,只作热度参考,不代表质量结论。

SKILL.md 原文

name
bizyair-upload
description
BizyAir 文件上传助手。当用户需要将本地图片、音频、视频等资源上传到 BizyAir 服务器时使用此技能。支持快速上传并获取可访问的 URL。触发场景:用户提到"上传到 BizyAir"、"BizyAir 上传"、"上传图片到 BizyAir",或者需要获取 BizyAir input resource URL 时。

BizyAir 文件上传助手

本技能帮助你将本地文件(图片、音频、视频等)上传到 BizyAir 服务器,并获取可访问的 URL。

功能

  • 📤 上传本地文件到 BizyAir 服务器
  • 🔗 获取可访问的资源 URL
  • 📋 查询已上传的输入资源列表

前置准备

  1. 获取 API Key:访问 BizyAir 控制台 获取 API Key
  2. 配置环境变量(推荐):
   export BIZYAIR_API_KEY="your_api_key_here"

使用方法

上传单个文件

当用户需要上传文件时:

请帮我把 /path/to/image.png 上传到 BizyAir

或者:

上传这张图片到 BizyAir 并获取 URL

批量上传

上传这些文件到 BizyAir:
- image1.png
- image2.jpg
- video.mp4

查询已上传资源

查看 BizyAir 中的输入资源列表

上传流程

技能会自动完成以下步骤:

  1. 获取上传凭证 - 从 BizyAir API 获取临时 STS 凭证和 OSS 上传参数
  2. 上传到 OSS - 使用阿里云 OSS SDK 将文件上传到指定存储
  3. 提交资源 - 在 BizyAir 系统中注册该资源
  4. 返回 URL - 返回可访问的资源 URL

输出示例

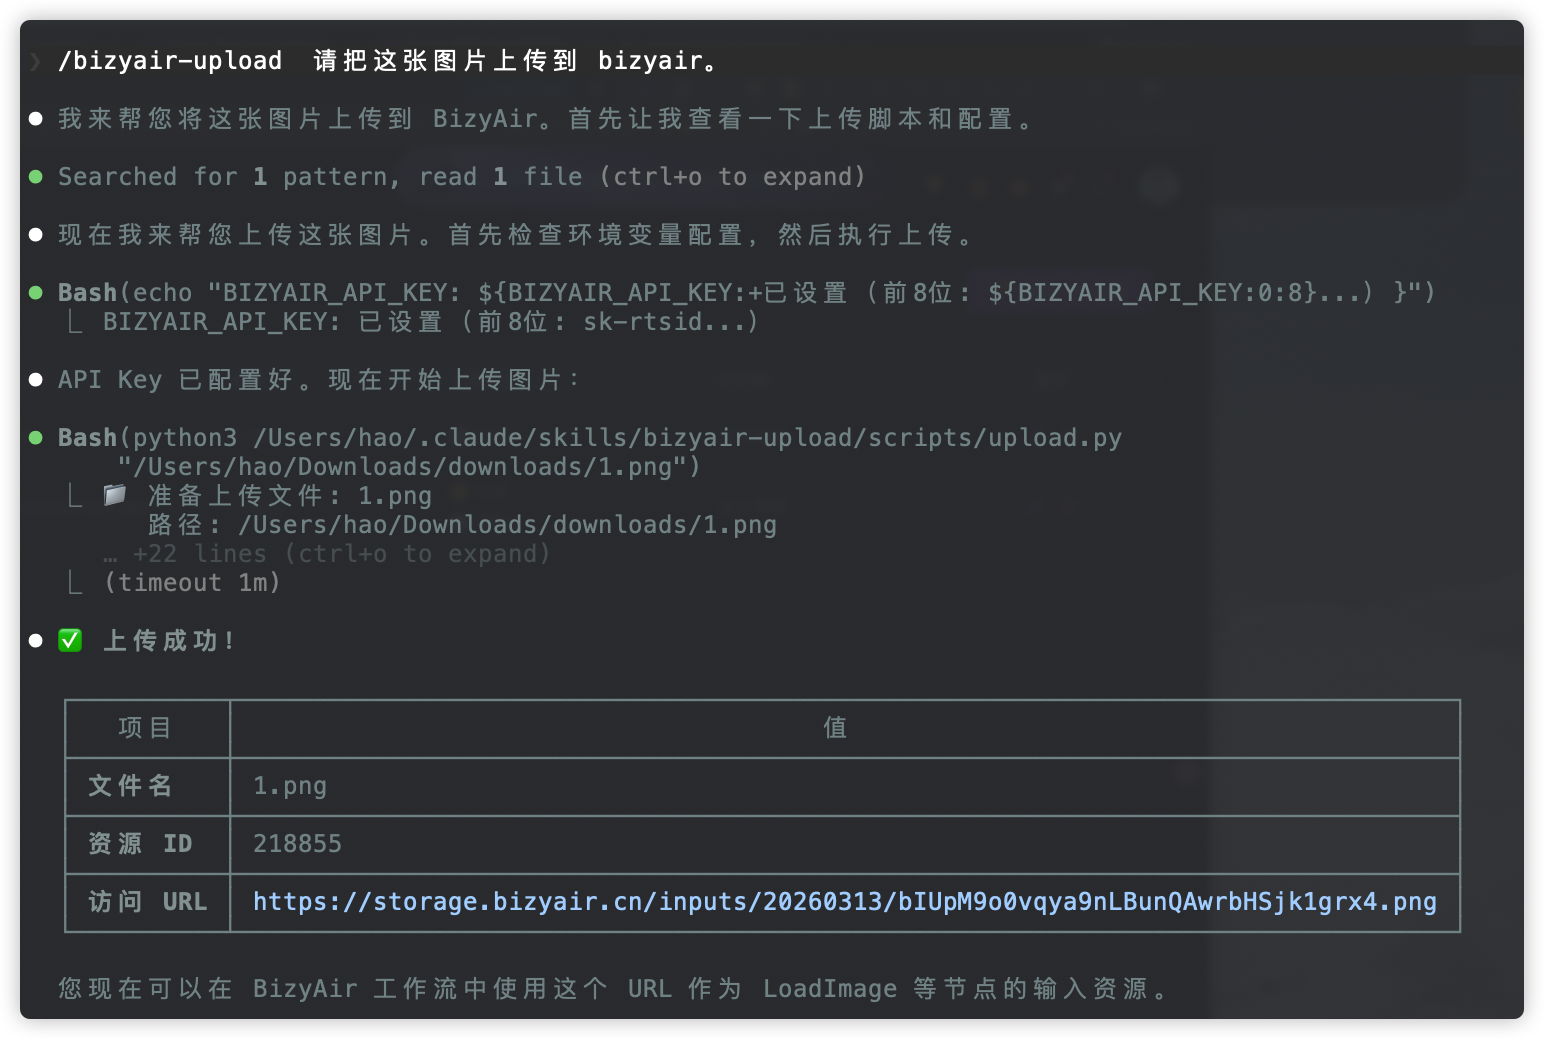
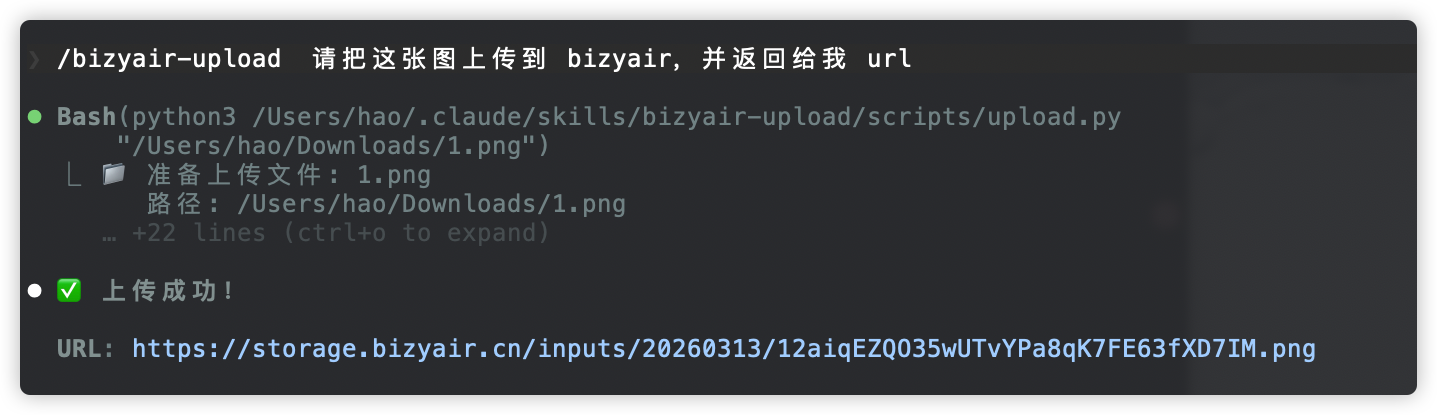
上传成功后会返回:

✅ 上传成功!
文件名: example.png
URL: https://storage.bizyair.cn/inputs/20250911/xxx.png
Object Key: inputs/20250911/xxx.png

错误处理

  • API Key 未配置:提示用户设置 BIZYAIR_API_KEY 环境变量或在对话中提供
  • 文件不存在:检查文件路径是否正确
  • 上传失败:显示详细错误信息,可能是网络问题或凭证过期
  • 文件类型不支持:BizyAir 支持常见图片、音频、视频格式

注意事项

  • STS 凭证是临时的,仅用于上传环节
  • 上传后的 URL 可用于 BizyAir 工作流中的 LoadImage、LoadAudio、LoadVideo 等节点
  • 建议上传后尽快使用或保存 URL

脚本使用

如需直接使用上传脚本:

python scripts/upload.py <file_path> [--api-key <key>]

使用效果

第一次使用配置,会有很多提示。 第二次快很多,和它说列出 URL 就可以。

平台分布

OpenClaw

84.88%
按下载量换算2,144

安全审计

VirusTotal

通过

ClawScan

通过

Static analysis

通过

权限和风险

接触敏感数据

该 Skill 可能接触密钥、Token、环境变量或敏感配置,应进入高风险复核队列,默认不自动发布。

安装前确认

本站仅展示第三方公开信息,不托管安装包,不提供自动安装或运行环境。安装前应自行审查源码、依赖和命令行为。目前只有一个公开来源,建议同时核对源仓库。

继续浏览同类 Skills